Donald Trump
 Rusi na MS
 Ministerstvo ŽP
 Adéla Jergová
 Vladimír Putin
 Robert Fico
 Energopomoc
 Vojna na Ukrajine

PARÍŽ - Kybernetické útoky na chladiace zariadenia v Európe naberajú na intenzite. Po supermarketoch vo viacerých krajinách sa hackeri zamerali aj na zariadenia francúzskej národnej krvnej služby. Útok mohol znehodnotiť životne dôležité zásoby krvnej plazmy, včasný zásah personálu však zabránil najhoršiemu. Pred pokračujúcou hrozbou teraz varujú aj americké bezpečnostné úrady.
Kybernetické útoky na chladiace systémy sa v posledných týždňoch rozšírili do viacerých európskych krajín. Hackeri dokážu na diaľku zasahovať do nastavenia priemyselných chladničiek a mrazničiek, meniť ich teplotu či spúšťať odmrazovanie. Následkom môžu byť pokazené potraviny, poškodené zariadenia a v závažnejších prípadoch aj ohrozenie zdravia ľudí.
Prvá výrazná vlna útokov zasiahla v októbri stovky supermarketov vo Francúzsku. Následne sa podobné problémy objavili aj v ďalších európskych krajinách. Ako informoval The Guardian, začiatkom novembra hlásili narušenie chladiacich systémov obchodné reťazce v Belgicku, Estónsku, Írsku, Fínsku, Luxembursku, Holandsku a Švédsku.
Niektoré zariadenia sa podľa medializovaných informácií zohriali až na približne 50 stupňov Celzia. Ako informoval Financial Times, v niektorých švédskych mrazničkách vystúpila teplota až na 55 stupňov Celzia, čo spôsobilo znehodnotenie skladovaných potravín. Obchody museli časť potravín vyradiť, pretože už nebolo možné zaručiť ich zdravotnú nezávadnosť.
Problémy sa neobmedzili iba na jednu vlnu. Podľa agentúry Reuters zasiahli útoky viac ako sto predajní v Európe. Holandský maloobchodný koncern Ahold Delhaize navyše upozornil, že následky predchádzajúceho kybernetického incidentu môžu znížiť jeho tržby v štvrtom štvrťroku až o 250 miliónov eur a prevádzkový zisk až o 100 miliónov eur.
Hackeri sa zamerali aj na krvné zásoby
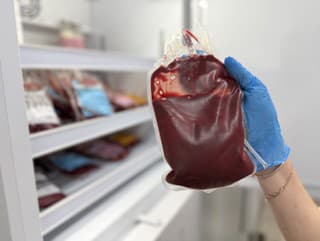
Ešte vážnejší rozmer dostali útoky po tom, čo sa ich terčom stali chladiace zariadenia francúzskej národnej transfúznej služby Établissement Français du Sang (EFS). Kybernetický incident zasiahol tri pracoviská, na ktorých sa uchovávala krvná plazma. Útočníci sa pokúsili zmeniť nastavenie teploty a odmrazovania na mimoriadne vysoké hodnoty.
Nebezpečný zásah sa podarilo včas odhaliť vďaka monitorovacím a poplachovým systémom. Personál následne prijal potrebné opatrenia a zásoby plazmy zabezpečil alebo premiestnil. Podľa francúzskej transfúznej služby nedošlo k poškodeniu žiadnych krvných produktov ani vzoriek a incident nemal zdravotné následky. Zber a distribúcia krvi pokračovali bez prerušenia.
Dôležité je podotknúť, že útok nebol namierený priamo proti transfúznej službe, ale proti dodávateľovi chladiacej techniky, ktorého zariadenia využívali jej pracoviská. Medzi ohrozenými zásobami bola plazma určená na transfúzie, ale aj plazma používaná pri výrobe liekov. Prípad vyšetrujú francúzske bezpečnostné a zdravotnícke orgány.
FBI a CISA varujú pred pokračujúcou hrozbou
Na rastúce riziko teraz upozornili aj americké úrady. FBI a Agentúra pre kybernetickú bezpečnosť a bezpečnosť infraštruktúry (CISA) vydali spoločné varovanie pred útokmi na priemyselné chladiace systémy a zariadenia na monitorovanie chladiaceho reťazca. Pripojili sa k nim aj americké ministerstvá zdravotníctva, poľnohospodárstva a dopravy.
Podľa úradov hackeri zneužívajú bezpečnostné nedostatky v elektronických jednotkách pripojených na internet, ktoré riadia teplotu a prevádzku chladiacich zariadení. Ak sa do nich dostanú, môžu meniť nastavenia, spúšťať nepretržité odmrazovanie alebo manipulovať s teplotou. Následkom môžu byť rozsiahle straty zásob, poškodenie techniky a v niektorých prípadoch aj požiar.
„Každá organizácia, ktorá je závislá od chladiacich a monitorovacích systémov, by mala predpokladať, že sa môže stať terčom útoku,“ upozornil Chris Butera, zastupujúci výkonný riaditeľ CISA pre kybernetickú bezpečnosť.
Riaditeľ kybernetickej sekcie FBI Brett Leatherman poukázal aj na to, že podobné systémy sú terčom útokov v rôznych odvetviach kritickej infraštruktúry po celom svete. Prevádzkovateľom preto úrady odporúčajú odpojiť riadiace jednotky od verejného internetu, oddeliť ich od firemných sietí a čo najskôr nainštalovať dostupné bezpečnostné aktualizácie. Dôležitá je aj zmena predvolených hesiel a zabezpečenie vzdialeného prístupu.
Kto za útokmi stojí, zatiaľ nie je jasné
Napriek rozsahu incidentov zatiaľ vyšetrovatelia neidentifikovali konkrétnych páchateľov. Nie je potvrdené ani to, či všetky útoky v jednotlivých krajinách súvisia s jednou hackerskou skupinou. Za incidentmi môže byť organizovaná skupina, ale aj samostatní útočníci.
Podľa informácií The Guardian sa bezpečnostní experti zaoberajú aj možnosťou širšie motivovaných útokov na kritickú infraštruktúru. Zatiaľ však nie je známy ich jednoznačný motív a nikto sa k nim verejne neprihlásil.
Jedno je však podľa bezpečnostných úradov zrejmé: nedostatočne zabezpečené chladiace systémy predstavujú vážne riziko nielen pre obchodníkov, ale aj pre zdravotníctvo, potravinárstvo a ďalšie odvetvia závislé od bezpečného skladovania citlivých produktov.