
BRUSEL – Európske spravodajské služby upozorňujú na nebezpečný posun v ruských operáciách na území členských štátov NATO. Moskva podľa nich mení spôsob vedenia skrytej vojny a čoraz väčšiu hrozbu predstavujú útoky, ktoré môžu ohroziť aj civilné obyvateľstvo.
Ruské sabotážne operácie v Európe vstupujú do novej fázy. Kým v minulosti sa útočníci zameriavali predovšetkým na symbolické ciele, teraz sa podľa estónskej kontrarozviedky čoraz častejšie pokúšajú poškodiť podniky, ktoré zohrávajú dôležitú úlohu pri vojenskej podpore Ukrajiny.
Na zmenu upozornil šéf estónskej vnútornej bezpečnostnej služby KAPO Margo Palloson v rozhovore pre americký magazín Foreign Policy. Jeho varovanie prichádza v čase, keď podobné hodnotenia zverejňujú aj spravodajské služby ďalších európskych krajín.
Od podpálených vlajok k útokom na zbrojárske firmy
Podľa Pallosona mali prvé sabotážne akcie pripisované Rusku najmä psychologický a propagandistický účinok.
Útočníci napríklad poškodzovali autá estónskych verejne známych osobností, pálili ukrajinské vlajky alebo útočili na podniky spojené s podporou Ukrajiny.
Medzi prípadmi, ktoré estónska kontrarozviedka vyšetrovala, bol aj podpaľačský útok na ukrajinskú reštauráciu.
Teraz sa však podľa šéfa KAPO situácia mení.
Za významný príklad označil augustový útok na estónsku spoločnosť Milrem Robotics, ktorá vyvíja bezposádkové pozemné vozidlá a dodáva vojenské robotické systémy aj Ukrajine.
Podľa estónskej kontrarozviedky išlo o operáciu riadenú z Ruska, ktorej cieľom nebolo iba vyvolať strach či poškodiť majetok.
Útočníci sa podľa Pallosona pokúsili zasiahnuť priamo do fungovania podniku a narušiť jeho schopnosť dodávať techniku ukrajinskej armáde.
Takýto posun znamená, že terčom sa môžu stávať firmy zapojené do výroby, opráv a distribúcie vojenského materiálu.
Nebezpečnejšie útoky môžu zasiahnuť aj civilistov
Palloson upozornil aj na ďalší znepokojujúci trend.
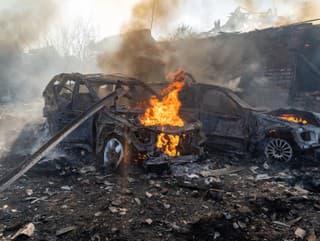
Pri sabotážach sa podľa neho čoraz častejšie používajú výbušniny, čo zvyšuje riziko zranenia alebo smrti nezúčastnených ľudí.
Na rozdiel od poškodzovania symbolických cieľov totiž výbuchy v priemyselných objektoch alebo ich okolí môžu ohroziť zamestnancov, bezpečnostný personál aj obyvateľov susedných budov.
Estónske úrady preto posilňujú spoluprácu s obranným priemyslom. Podnikom poskytujú bezpečnostné odporúčania a pomáhajú im lepšie chrániť prevádzky pred možnými útokmi.
Hrozba sa pritom netýka iba Estónska. Podľa Severoatlantickej aliancie Rusko v posledných rokoch zintenzívnilo hybridné operácie proti viacerým členským krajinám.
NATO medzi tieto aktivity zaraďuje sabotáže, kybernetické útoky, násilné incidenty, zasahovanie do kritickej infraštruktúry či dezinformačné kampane.
Útočníkov verbujú cez sociálne siete
Odhaľovanie sabotážnych operácií komplikuje spôsob, akým ruské spravodajské služby podľa estónskej kontrarozviedky získavajú spolupracovníkov.
Namiesto nasadzovania vlastných agentov môžu využívať sprostredkovateľov, členov zločineckých skupín alebo jednotlivcov, ktorí hľadajú možnosť rýchleho zárobku.
Niektorí sú podľa Pallosona oslovovaní prostredníctvom sociálnych sietí.
Medzi organizátormi operácie a človekom, ktorý napokon vykoná sabotáž, môže stáť až sedem sprostredkovateľov.
Takto vytvorený reťazec sťažuje vyšetrovateľom dokazovanie, kto útok skutočne nariadil.
Palloson zároveň upozornil na prípady, keď sú na vykonávanie úloh využívaní ukrajinskí utečenci.
Niektorí z nich podľa jeho tvrdenia nemusia vedieť, že v skutočnosti pracujú pre Rusko. Môžu byť presvedčení, že plnia úlohy pre ukrajinskú bezpečnostnú službu.
Estónska kontrarozviedka tak opisuje systém, v ktorom sa organizátori pokúšajú zakryť svoju identitu a preniesť riziko odhalenia na ľudí vykonávajúcich jednotlivé úlohy.
Dánska rozviedka očakáva ďalšie vyostrenie
Varovania estónskych bezpečnostných predstaviteľov podporuje aj najnovšie hodnotenie dánskej vojenskej spravodajskej služby FE.
Tá vo verejnej správe z 24. septembra uviedla, že Rusko pravdepodobne v nasledujúcich mesiacoch ešte viac vystupňuje hybridnú vojnu proti NATO a západným krajinám.
Dánski analytici zároveň upozornili na nízke, ale rastúce riziko obmedzených vojenských útokov proti niektorej členskej krajine NATO, a to aj v prípade, že vojna na Ukrajine bude pokračovať.
Správa obsahuje aj ďalšie závažné konštatovanie.
Hoci dánska rozviedka považuje rozsiahlu ruskú inváziu do členskej krajiny NATO za nepravdepodobnú, už ju nedokáže úplne vylúčiť.
To však neznamená, že spravodajské služby očakávajú bezprostredný začiatok veľkej vojny medzi Ruskom a Alianciou.
Ide o hodnotenie možných bezpečnostných scenárov, pri ktorých sa riziko podľa analytikov postupne zvyšuje.
Nemecko hovorí o tieňovej vojne
Podobné obavy zaznievajú aj z Berlína.
Šéf nemeckej Spolkovej spravodajskej služby BND Martin Jäger začiatkom októbra upozornil, že Rusko už proti Nemecku vedie akúsi tieňovú vojnu.
Podľa jeho vyjadrení počas parlamentného vypočutia predstavujú sabotážne operácie a ďalšie nepriateľské aktivity čoraz vážnejšiu hrozbu.
Nemecké bezpečnostné orgány sa obávajú najmä útokov proti dopravnej, energetickej a vojenskej infraštruktúre.
Ako informoval americký denník Stars and Stripes, európski bezpečnostní predstavitelia upozorňujú, že Moskva sa pokúša skúšať odolnosť NATO aj bez otvoreného vojenského konfliktu.
Podľa analytikov môže byť cieľom takýchto operácií narúšanie podpory Ukrajiny, vyvolávanie neistoty a testovanie reakcií jednotlivých štátov.
Európska únia predĺžila sankcie
Na pokračujúce hybridné aktivity reagovala aj Európska únia.
Rada EÚ vo štvrtok 8. októbra rozhodla o predĺžení sankcií proti osobám a subjektom zodpovedným za ruské destabilizačné operácie v zahraničí.
Obmedzenia zostanú v platnosti do 9. októbra 2027.
Podľa oficiálneho oznámenia Rady EÚ sa sankčný režim v súčasnosti vzťahuje na 80 jednotlivcov a 20 subjektov.
Zahŕňa zmrazenie majetku, zákaz sprístupňovania finančných prostriedkov a v prípade fyzických osôb aj zákaz vstupu na územie Európskej únie.
Rada EÚ uviedla, že dôvodom predĺženia sankcií sú pokračujúce a zintenzívnené ruské hybridné aktivity vrátane manipulácie s informáciami a zasahovania do záležitostí členských štátov.
Čo to znamená pre Slovensko?
Varovania európskych spravodajských služieb sú dôležité aj pre Slovensko, ktoré je členským štátom NATO a Európskej únie.
Hoci estónska kontrarozviedka opisuje predovšetkým prípady zo svojej krajiny, podobné bezpečnostné hrozby sa nemusia obmedzovať iba na Pobaltie.
Severoatlantická aliancia vo svojom hodnotení ruských aktivít upozorňuje aj na kybernetické operácie skupiny APT28, ktorú spája s ruskou vojenskou rozviedkou GRU.
Podľa NATO sa táto skupina zameriavala na vládne inštitúcie a prevádzkovateľov kritickej infraštruktúry vo viacerých členských krajinách vrátane Slovenska.
To však neznamená, že existujú potvrdené informácie o pripravovanom fyzickom sabotážnom útoku na slovenskom území.
Pre slovenské bezpečnostné orgány, podniky a prevádzkovateľov dôležitej infraštruktúry sú tieto varovania predovšetkým dôvodom na posilňovanie prevencie, kybernetickej ochrany a bezpečnostných opatrení.
Hrozba rastie, no invázia podľa Estóncov bezprostredne nehrozí
Napriek vážnym upozorneniam Palloson zdôraznil, že estónske bezpečnostné orgány v súčasnosti nevidia výrazné známky príprav Ruska na rozsiahly útok proti Estónsku podobný invázii na Ukrajinu vo februári 2022.
Podľa jeho slov v estónskej spoločnosti neprevláda strach ani panika.
Estónsko však dôsledne analyzuje ukrajinské skúsenosti a pripravuje sa na rôzne formy nepriateľských operácií – od špionáže a manipulácie verejnej mienky až po sabotáže.
Európske spravodajské služby tak upozorňujú na nebezpečný paradox: hoci otvorená vojna medzi Ruskom a NATO nie je podľa ich aktuálnych hodnotení nevyhnutná, skryté útoky proti európskym krajinám môžu byť čoraz intenzívnejšie a nebezpečnejšie.